
セキュリティの課題を整理したい
自社のどこにどのようなセキュリティ課題があるのか整理できず、「何から手をつけるべきか」分からない。
システムやクラウドが増えすぎて全体像が見えず、ポリシーやルールも現状と合っているか不安な状態になっている。
ランサム感染してもすぐに
業務復旧できるようにしたい
ランサムウェア攻撃を受けたり、サーバー障害が起きたりしたときに、本当にバックアップから復旧できるのか不安を感じている。
セキュリティ製品は導入しているものの、バックアップ/リストア手順や復旧体制が整っているか不安が残っている。
SCS評価制度に対応したい
SCS評価制度への対応について、どこまで実施する必要があるのか、何から着手すべきかが不明確。
SCS評価制度の評価項目が抽象的で、具体的な行動レベルに落とし込む方法が分からない。
社内からの情報流出リスクが心配
PCやサーバーの ソフト・データの所在が把握できていない。
USBやクラウド経由の持ち出しが管理しきれていない。
規制や認証対応に困っている
個人情報保護法やプライバシーマークの要求事項を満たしたいが、自社だけで解釈・対応することが難しい。最新のルールや必要な文書・運用を整理できず、審査や監査への準備に大きな負担を感じている。
オンプレミスのセキュリティ管理が
負担になっている
オンプレミス環境のパッチ適用や脆弱性対応、ハード保守の負担が限界に近づいている。少人数で24時間の障害・セキュリティ対応を続けるのが難しく、クラウドへの移行や運用の軽減策を検討したい。
セキュリティ×ITインフラ×運用の相乗効果
①事業継続
事業を止めない統合デジタル基盤で、お客さまの事業継続を支える
②全体最適
あるべき姿に向けて、個別最適ではなく全体最適の実現を支援する
③運用効率化
標準化・自動化・脱属人化により、運用負荷の削減と運用品質の向上を実現する
④スパイラルアップ
進化する脅威に対しPDCAを回し続け、運用・対策を継続的に高度化する
- セキュリティポリシー策定、リスクアセスメント、人材教育を通じて、組織全体の対応力を底上げ
- 管理者層から現場まで一貫したセキュリティ文化を醸成
- OS、ミドルウェア、サーバー、クラウド、ネットワークなどお客さまに最適な環境を構築
- 設計段階からセキュリティを組み込んだ堅牢なIT基盤を構築
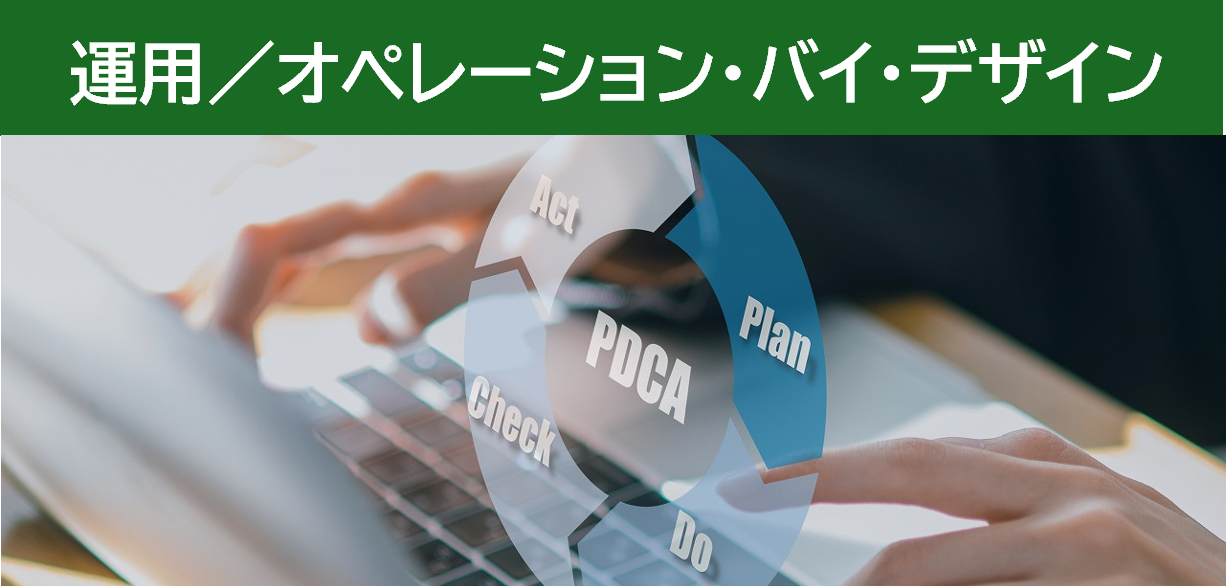
- 設計段階からセキュリティを組み込んだ標準化運用と24時間365日の監視で、安定したサービスを提供
- 継続的なPDCAサイクルと運用改善により、変化し続ける環境や脅威に迅速に対応
オンプレミス環境でシステムを運用していたが、セキュリティポリシーや運用ルールが未整備であり、サーバーのセキュリティ対策にかかる業務負荷が高い状況であった。
そこで、これらの整備を行うとともに、オンプレミス環境からIaaSへ移行し、ログ監視やバックアップなどの運用管理業務においてクラウドサービスを活用することで、日常の運用負荷を大幅に低減した。
ランサムウェア被害を受け、自社のセキュリティ対策の抜本的な見直しが求められる状況であった。
現状のセキュリティ対策状況を分析し、その結果、優先課題であったセキュリティインシデント発生時の対応手順・フローを整備した。
さらに、この対応プロセスに基づき、インシデント発生時に迅速な復旧が可能なバックアップ環境を構築し、サイバーレジリエンスを向上させた。
組織のサイバー攻撃リスクが高まるなか、どのようにセキュリティ対策を整備・強化していくかが大きな課題になっています。
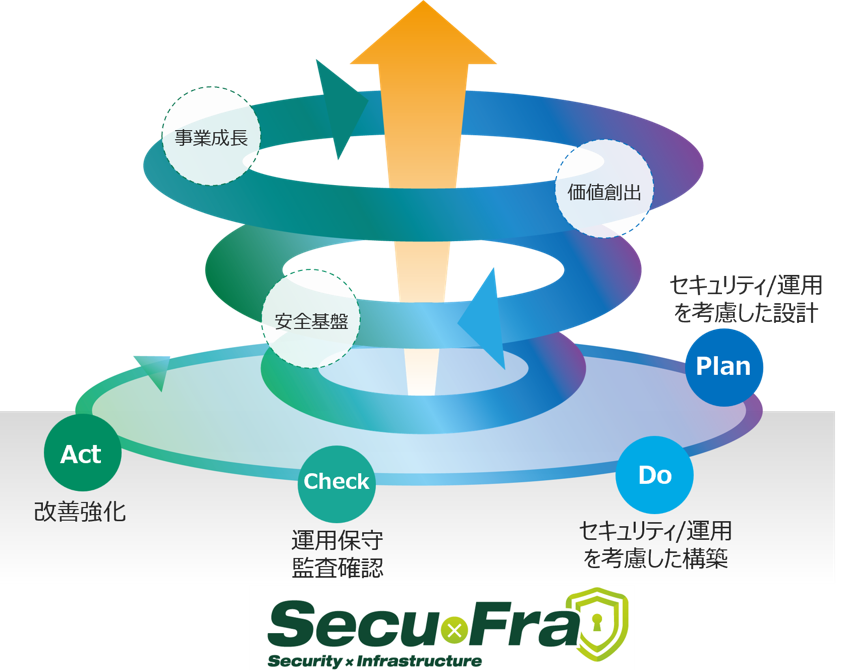
『Secu × Fra』は、NIST CSF 2.0※1の考え方を取り入れ、リスクアセスメントから対策の設計・導入、運用、インシデント対応、継続的な改善まで、セキュリティライフサイクル全体を一貫して支援するソリューションです。
また、SCS評価制度※2にも対応しており、フレームワークと制度の両面からお客さまのセキュリティ強化をサポートします。
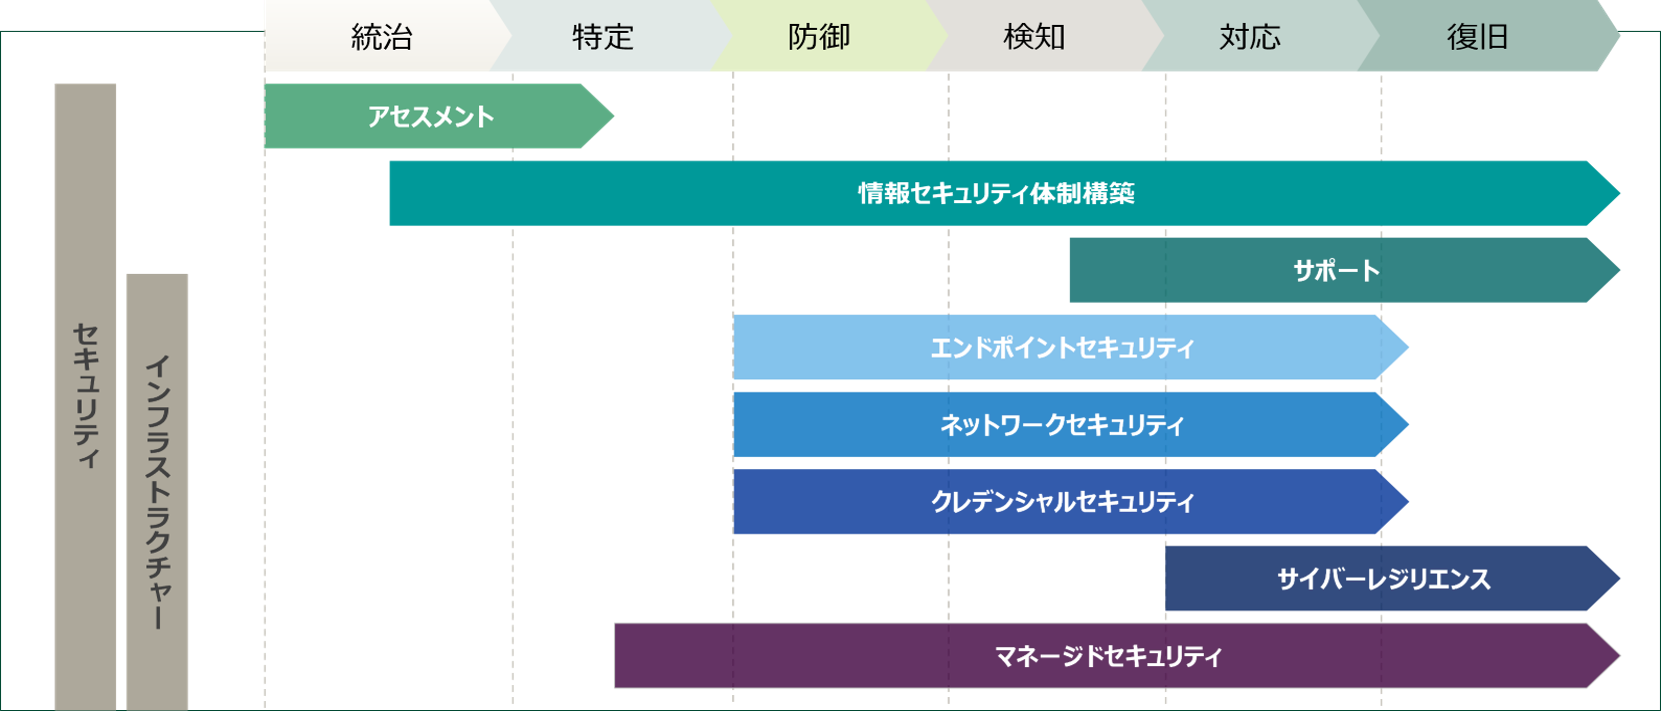
※1 米国の国立標準技術研究所(NIST:National Institute of Standards and Technology)が策定した国際的に参照される代表的なフレームワークのことです。
※2「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」は、自社が実施しているサイバーセキュリティ対策の水準を、星(★)の段階で可視化する、経済産業省主導の評価制度です。
1.SMBCグループ基準の高水準なセキュリティポリシー
当社は、高水準なセキュリティ基準をもとに、自社の運用体制を整備しています。これにより、最新の脅威にも迅速かつ的確に対応し、お客さまの信頼に応える仕組みを確立しています。
2.事業継続を支えるデータセンターと運用基盤
長年のデータセンター運用ノウハウにより、障害・サイバー攻撃・災害に備えた強固な事業継続環境を提供し、事業を止めないIT基盤を支えます。
3.業界トップクラスの早期認証取得
当社は、国内でもいち早くプライバシーマークやISMS(情報セキュリティマネジメントシステム)の認証を取得しました。
これにより、情報セキュリティとプライバシー保護の両面で、業界最高水準の取組みを継続しています。認証の早期取得は、当社が長年にわたりセキュリティを最重要課題としてきた証です。
4.マルチベンダーSIによる最適提案力
当社は特定ベンダーや製品に縛られず、お客さまに最適な技術・製品の組み合わせを選定します。現状の環境や将来構想、投資対効果を踏まえ、実務で機能する実効性の高いソリューションを提案します。
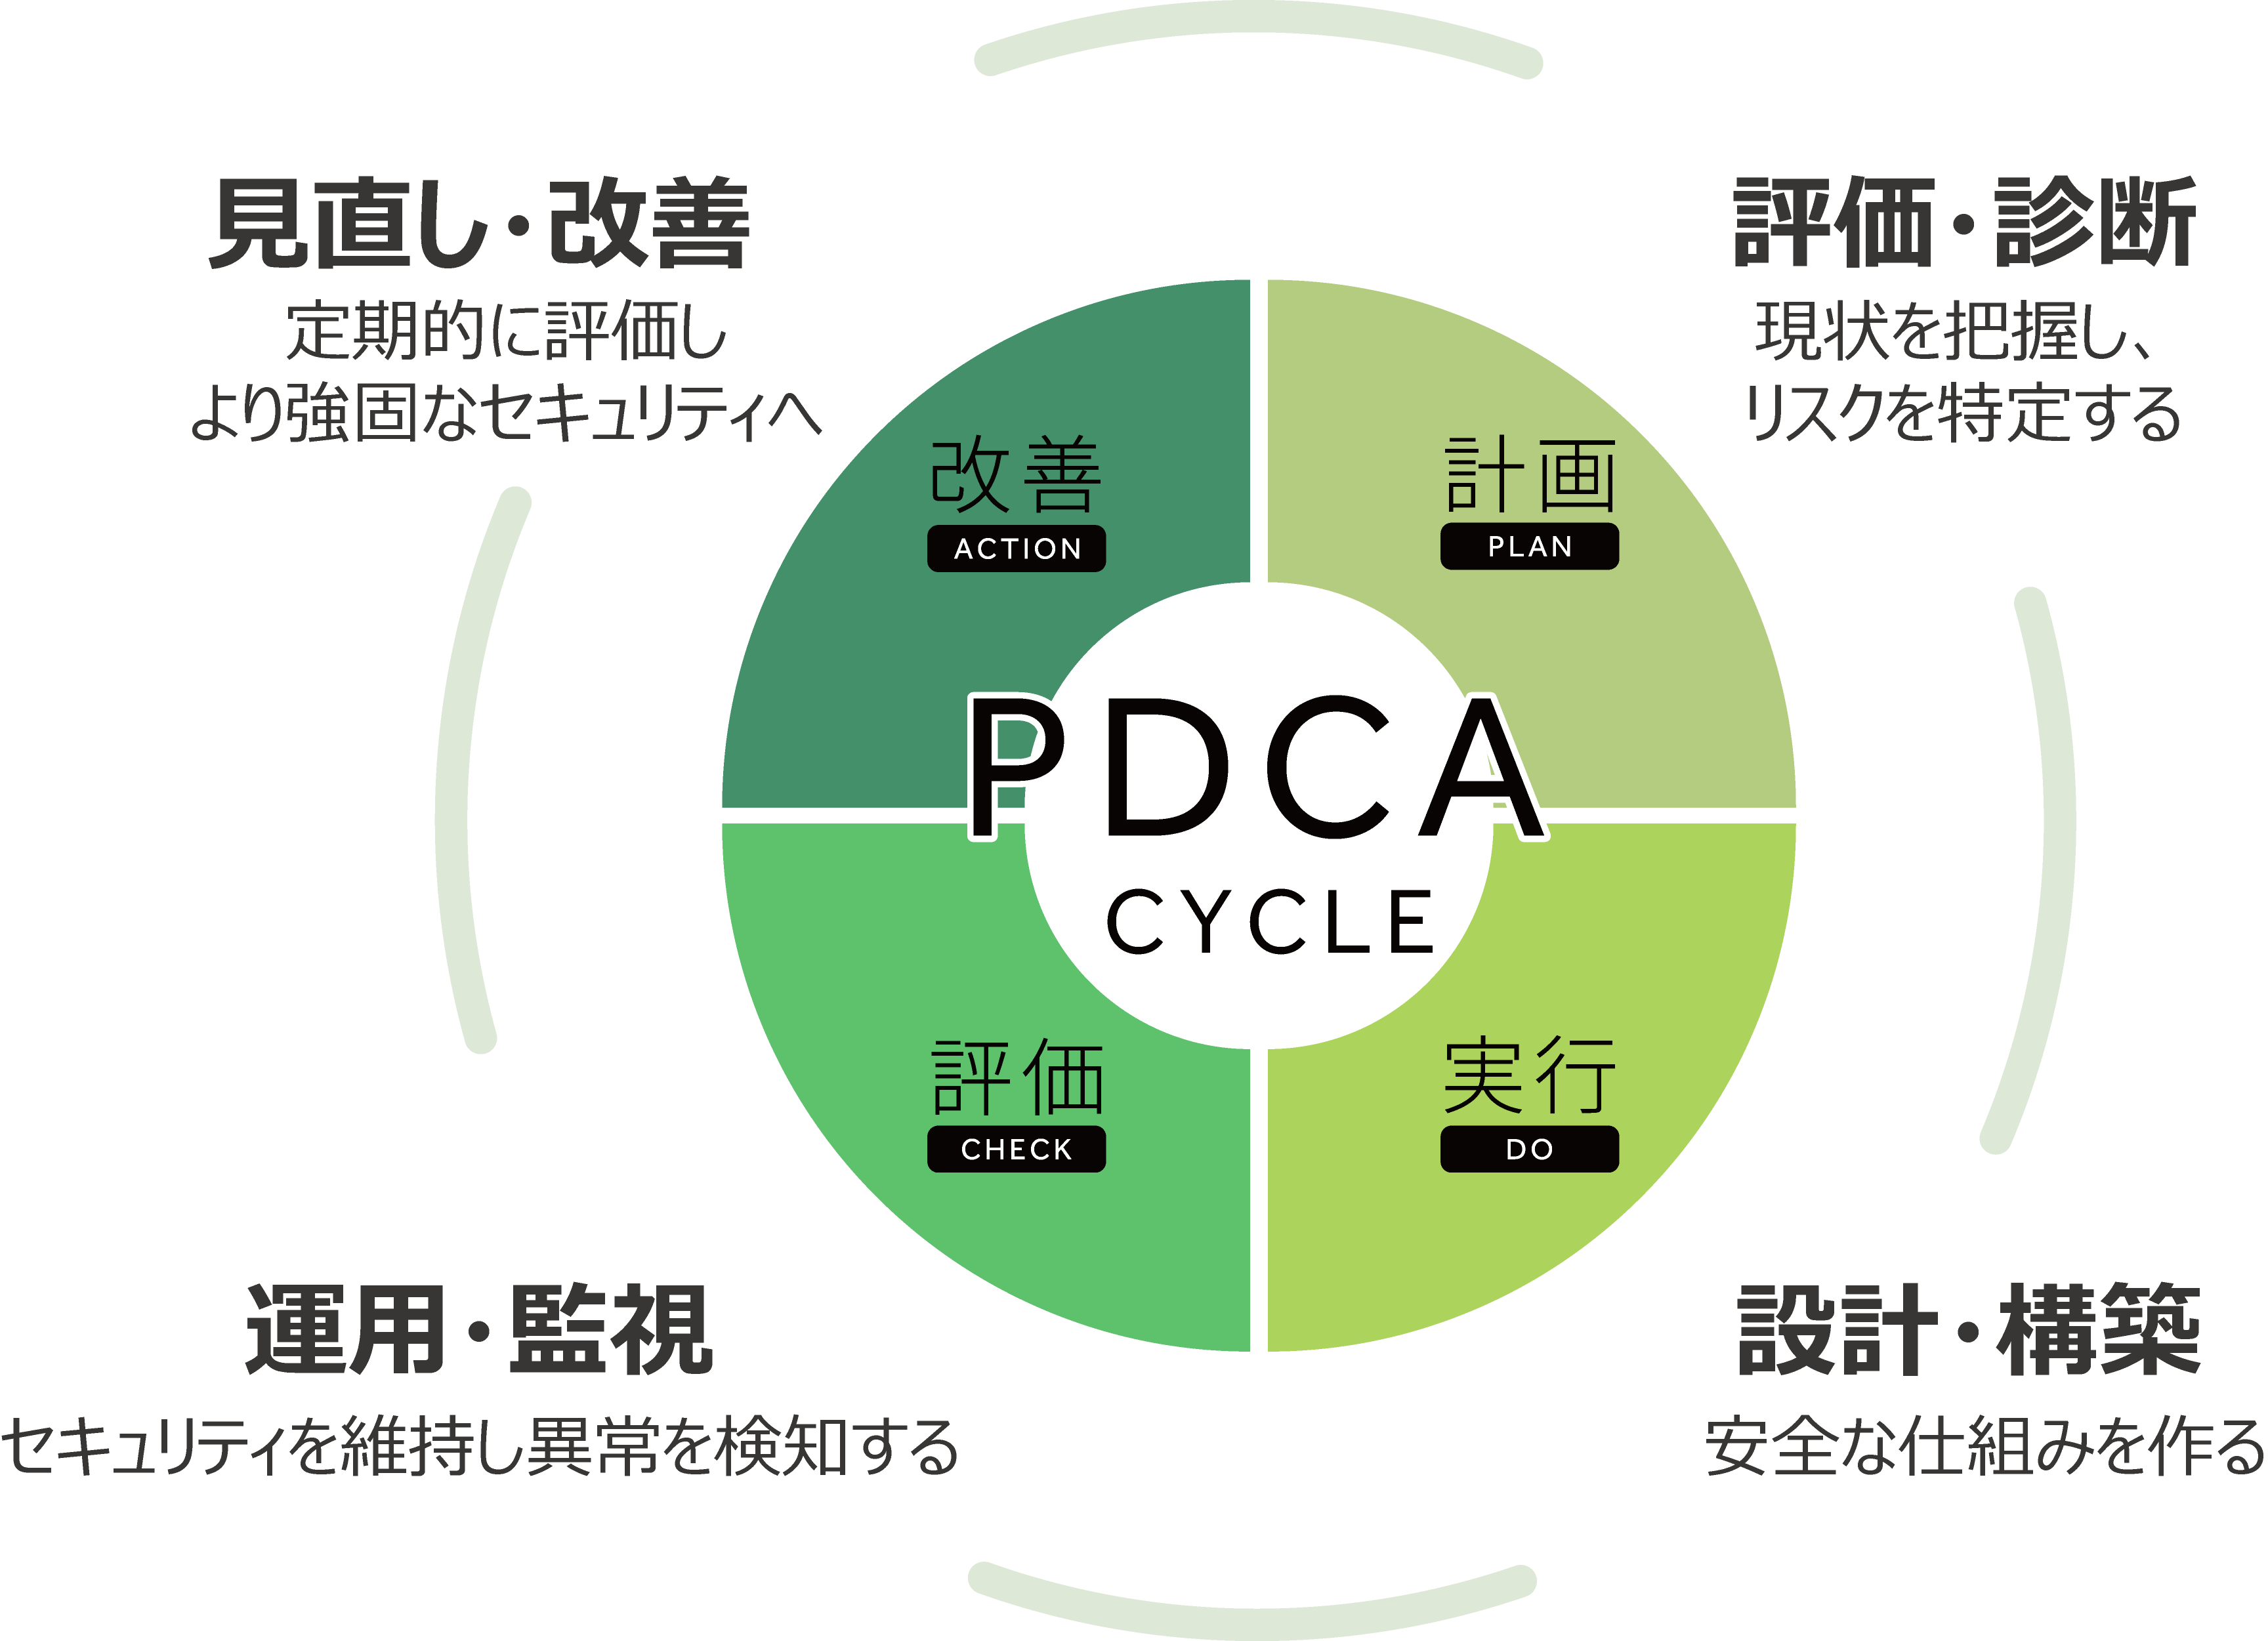
セキュリティに関する脅威は日々変化しています。
そのため、セキュリティ水準を高く保つためには
- 現状の評価・診断
- セキュリティ対策の設計・構築
- セキュリティ対策の運用・監視
- 実施したものの見直し・改善
以上のサイクル(PDCAサイクル)を継続して運用する
必要があります。当社では、PDCAサイクルの
すべてのフェーズでサポート可能です。
-
セキュリティ対策を導入するメリットは何ですか?
セキュリティ対策を導入することで、サイバー攻撃や情報漏えいのリスクを低減し、ビジネスの継続性を確保できます。
また、法規制への対応や取引先からの信頼向上にも繋がります。 -
初めての導入でも対応してもらえますか?
はい、初めてセキュリティ対策を導入するお客さまにも丁寧にサポートします。
現状分析から最適な対策のご提案・導入・運用支援までワンストップで対応しますので、安心してお任せください。 -
どのような企業規模に対応していますか?
主に中堅企業を対象にしていますが、小規模企業や大規模企業にも対応可能です。企業規模や業種、予算に合わせた柔軟なプランをご提案します。
-
セキュリティ対策にはどれくらいのコストがかかりますか?
導入する範囲や内容によって異なります。事前にお客さまのニーズや課題をヒアリングし、最適なプランとお見積もりを提示します。
-
導入後の運用サポートはありますか?
はい、導入後も運用サポートを提供しています。システムの監視や保守、トラブル対応だけでなく、定期的なセキュリティ
レビューやアップデートの提案も行います。 -
セキュリティ対策の導入にどれくらいの期間がかかりますか?
導入範囲や内容によりますが、一般的に現状分析から導入完了まで3~6か月程度を想定しています。詳細なスケジュールは事前の打ち合わせでご案内します。
-
クラウド環境にも対応できますか?
はい、オンプレミス環境だけでなく、クラウド環境のセキュリティ対策にも対応しています。クラウド特有のリスクに配慮
した最適なソリューションをご提供します。 -
自社内の従業員向けセキュリティ教育もお願いできますか?
はい、従業員向けのセキュリティ教育サービスもご用意しています。基礎的なリテラシー向上から実践的なトレーニング
まで、お客さまのニーズに合わせたプログラムを提供します。 -
SCS評価制度にも対応できますか?
対応可能です。現状把握から評価基準適合、運用負荷軽減までトータルで支援します。